
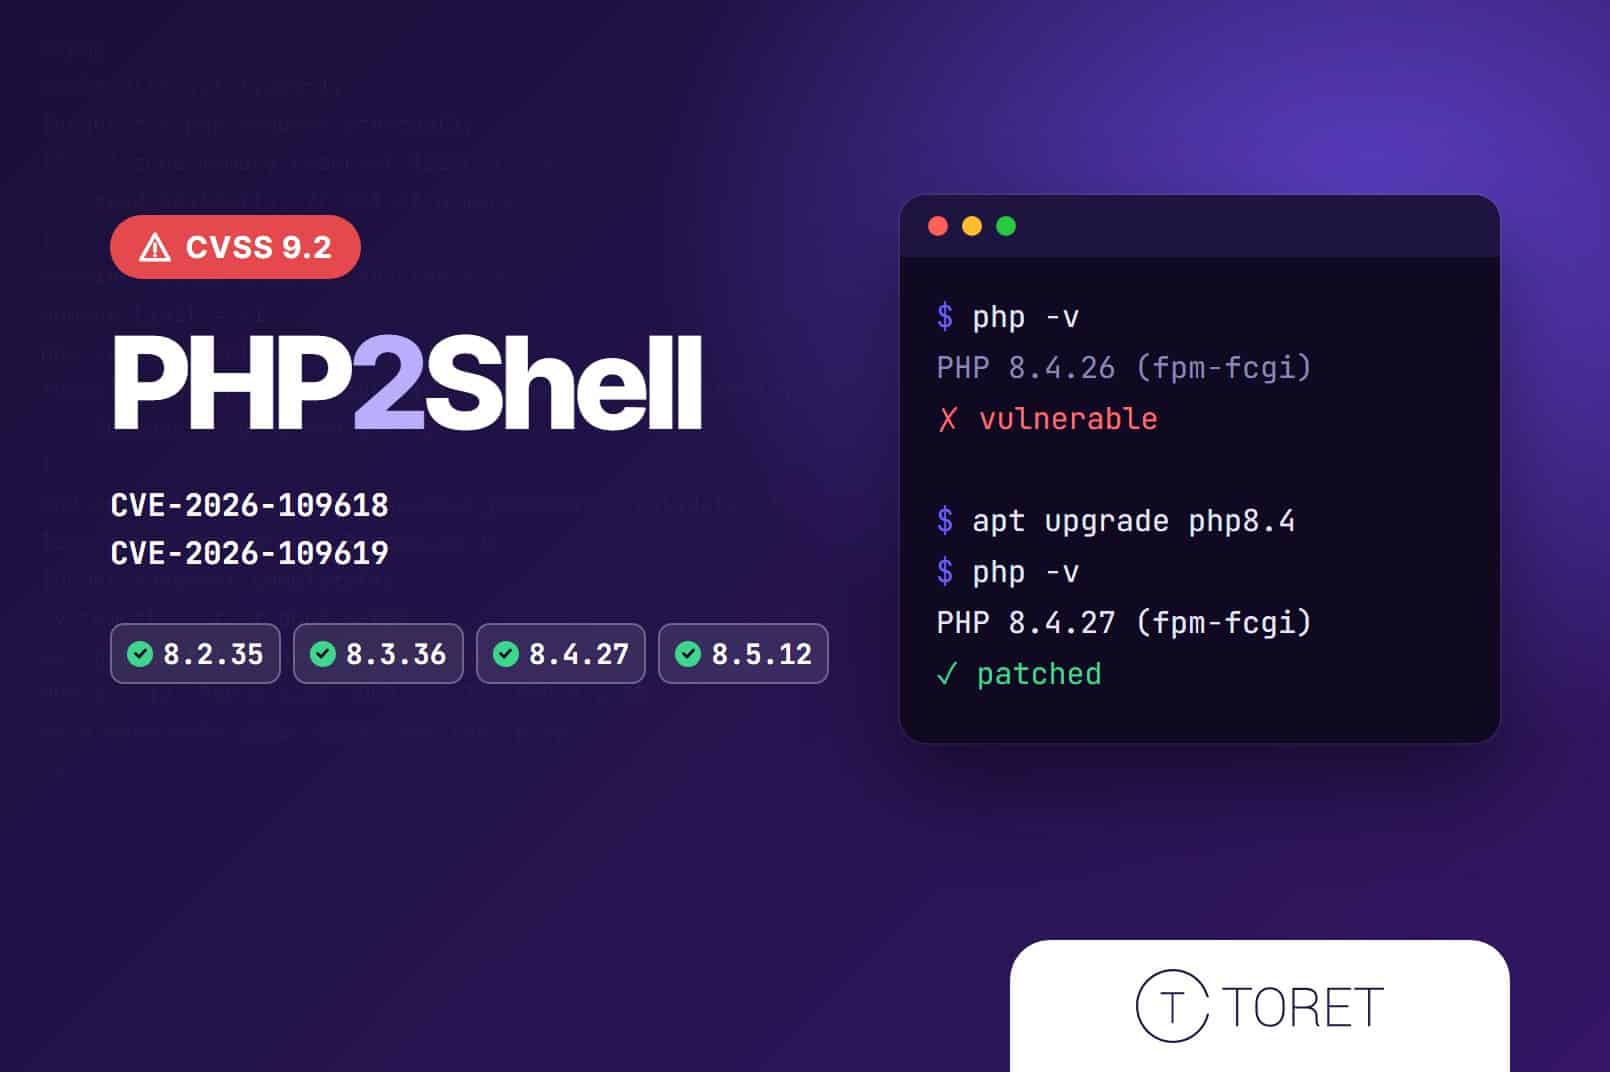
Vývojáři PHP vydali 21. 10. 2026 mimořádnou bezpečnostní aktualizaci. Opravuje dvě kritické chyby, přes které může útočník bez přihlášení spustit na serveru vlastní kód. Týká se to i webů a e-shopů na WordPressu a WooCommerce.
Chyby dostaly přezdívku PHP2Shell a útočníci je začali zkoušet ještě před vydáním opravy. Shrnuli jsme, o co jde, které verze PHP jsou bezpečné a co byste měli udělat. 👇
💡 Bezpečné jsou verze PHP 8.5.12, 8.4.27, 8.3.36 a 8.2.35 a novější. Verzi PHP svého webu najdete ve WordPressu v sekci Nástroje > Zdraví webu > Informace > Server.
O co jde
Jde o dvě zranitelnosti přímo v PHP, tedy v jazyce, ve kterém běží WordPress, WooCommerce i většina dalších webů. Mají označení CVE-2026-109618 a CVE-2026-109619 a obě dostaly hodnocení závažnosti 9,2 z 10 (CVSS v4.0).
Útočník přes ně může na serveru spustit vlastní kód, aniž by se musel kamkoli přihlásit. Nepotřebuje k tomu žádný zranitelný plugin ani chybu ve WordPressu. Stačí, že web běží na neopravené verzi PHP.
Zjednodušeně řečeno:
- CVE-2026-109618: když PHP během zpracování požadavku dojde paměť, může po sobě nechat poškozená data, která se pak dají zneužít.
- CVE-2026-109619: data z jednoho požadavku mohou zůstat v paměti a další požadavek na stejném procesu s nimi může pracovat.
Ohrožené jsou všechny běžné způsoby, jak PHP na serveru běží (PHP-FPM, Apache s mod_php, php-cgi, LiteSpeed i FrankenPHP). Nejrizikovější je Apache s mod_php, kde útok funguje ještě dřív, než se spustí samotný web.
Chyby se v PHP skrývaly mnoho let. Našli je bezpečnostní výzkumníci (mimo jiné z firem Calif, Wiz a OpenAI), kteří k hledání používali nástroje s umělou inteligencí.
Jak se to celé seběhlo
- 17. 10. zaznamenal Amazon na svých návnadových serverech první pokus o zneužití, tedy ještě před zveřejněním chyb.
- 20. 10. unikla na internet čísla zranitelností, a tak vývojáři PHP vydání opravy o den uspíšili.
- 21. 10. v 16:00 našeho času vyšly opravené verze PHP. Cloudflare už ráno hlásil první útoky.
- Ve stejný den vydal varování i Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB). Doporučuje aktualizovat okamžitě.
Které verze PHP jsou opravené
Opravu obsahují tyto verze. Pokud máte starší verzi ze stejné řady, je potřeba ji aktualizovat.
| Řada PHP | Opravená verze | Bezpečnostní opravy do |
|---|---|---|
| PHP 8.5 | 8.5.12 | 31. 12. 2029 |
| PHP 8.4 | 8.4.27 | 31. 12. 2028 |
| PHP 8.3 | 8.3.36 | 31. 12. 2027 |
| PHP 8.2 | 8.2.35 | 31. 12. 2026 |
📌 Někteří poskytovatelé hostingu (a linuxové distribuce jako Debian nebo Ubuntu) nasazují opravu do svých balíčků a číslo verze se přitom nemusí změnit. Když si nejste jistí, zeptejte se svého hostingu, jestli už má nasazenou opravu z 21. 10. 2026.
Které verze PHP už nejsou podporované
PHP 8.1 a všechny starší verze už od vývojářů PHP žádné bezpečnostní opravy nedostávají. Pro tuto chybu výjimečně zveřejnili jen základní úpravy zdrojového kódu pro PHP 7.4, 8.0 a 8.1. Ty si ale musí hosting sám zapracovat a sestavit, oficiální nová verze nevyjde.
| Verze PHP | Konec bezpečnostních oprav |
|---|---|
| PHP 8.1 | 31. 12. 2025 |
| PHP 8.0 | 26. 11. 2023 |
| PHP 7.4 | 28. 11. 2022 |
| PHP 7.3 a starší | 2021 a dříve |
Na takto starých verzích přitom stále běží velká část webů. Podle statistik WordPress.org používá PHP starší než 8.2 více než třetina webů na WordPressu, samotné PHP 7.4 téměř 16 %.
⏳ Pozor i na PHP 8.2. Bezpečnostní opravy pro něj skončí 31. 12. 2026, tedy za dva měsíce. Pokud na něm váš web běží, naplánujte přechod na PHP 8.3 nebo 8.4 už teď.
Naše pluginy nově vyžadují PHP 8.2
Od 22. 10. 2026 je minimální verze PHP pro naše pluginy 8.2. Starší verze PHP už nedostávají bezpečnostní opravy a provozovat na nich e-shop je po chybě PHP2Shell zbytečné riziko.
📌 Pokud váš web běží na PHP 8.1 nebo starším, přejděte na PHP 8.2 nebo novější ještě před další aktualizací našich pluginů. Rovnou doporučujeme PHP 8.3 nebo 8.4, protože PHP 8.2 dostává bezpečnostní opravy jen do konce roku 2026.
Jak to souvisí s WordPressem a WooCommerce
WordPress i WooCommerce jsou napsané v PHP. Každé zobrazení stránky, přidání do košíku nebo dokončení objednávky zpracovává PHP na serveru. Chyba je ale přímo v PHP, ne ve WordPressu, WooCommerce nebo v pluginech.
Z toho plynou dvě věci:
- Aktualizace WordPressu ani pluginů vás tentokrát neochrání. WordPress.org potvrdil, že žádná aktualizace WordPressu potřeba není ani se nechystá. Jediným řešením je aktualizovat PHP.
- Ohrožený je každý web na neopravené verzi PHP, bez ohledu na to, jak pečlivě aktualizujete WordPress. Výzkumníci útok předvedli na aktuální verzi WordPressu i na dalších systémech (Drupal, Joomla, Magento).
U e-shopů je riziko o to větší, že na serveru leží data zákazníků, objednávky a přístupové údaje k platebním bránám, dopravcům nebo fakturačním službám.
Co hrozí, když PHP neaktualizujete
Útočník, který může na serveru spustit vlastní kód, má web prakticky v rukou. Může například:
- ukrást databázi zákazníků a objednávek (jména, adresy, e-maily, telefony),
- upravit pokladnu a podstrčit zákazníkům falešnou platební stránku nebo skript, který odchytává zadávané údaje,
- získat hesla a API klíče k platebním bránám, dopravcům, účetnímu systému nebo e-mailingu (výzkumníci ukázali, že z paměti PHP jde vyčíst citlivé údaje i bez plného ovládnutí serveru),
- založit skrytý administrátorský účet nebo nahrát zadní vrátka, která na webu zůstanou i po aktualizaci PHP,
- rozesílat ze serveru spam nebo na web vložit odkazy a stránky s podvodným obsahem,
- zneužít server k těžbě kryptoměn nebo k dalším útokům, což web zpomalí a hosting ho může zablokovat.
Následky pak nejsou jen technické. Google může web označit jako nebezpečný, e-maily z vaší domény mohou začít padat do spamu a únik osobních údajů zákazníků je podle GDPR zpravidla potřeba do 72 hodin nahlásit Úřadu pro ochranu osobních údajů. K tomu se přidá výpadek tržeb, čas na vyčištění webu a ztráta důvěry zákazníků.
Opravy jsou venku a postup útoku je veřejně známý. Neaktualizované servery proto budou terčem automatických útoků ještě dlouho.
Co udělat teď
- Zjistěte verzi PHP. Ve WordPressu ji najdete v sekci Nástroje > Zdraví webu > Informace > Server.
- Ověřte si to u hostingu. Na sdíleném nebo spravovaném hostingu aktualizuje PHP poskytovatel. Zeptejte se, jestli už má opravu z 21. 10. 2026 nasazenou. Pokud máte vlastní VPS nebo server, aktualizujte balíčky PHP sami a restartujte PHP-FPM nebo Apache, aby běžela nová verze.
- Máte PHP 8.1 nebo starší? Přejděte na novější verzi. Naše pluginy od 22. 10. 2026 vyžadují PHP 8.2 nebo vyšší, doporučujeme rovnou PHP 8.3 nebo 8.4. Před přechodem si udělejte zálohu a ideálně vše vyzkoušejte na testovací kopii webu. Po přepnutí zkontrolujte hlavně košík, pokladnu a odesílání e-mailů.
- Zkontrolujte, jestli web nebyl napaden. Útoky probíhaly už od 17. 10. Projděte seznam uživatelů (hlavně neznámé účty s vysokými oprávněními), nainstalované pluginy i záložku Must-Use pluginů. Podezřelé jsou i náhlé chyby 500 nebo neobvyklé chování pokladny. Pokud najdete cokoli podezřelého, změňte hesla a API klíče.
- Dočasná ochrana nestačí. Firewall (například Cloudflare WAF) nebo úprava nastavení PHP (
session.upload_progress.enabled = 0) útok jen ztíží. Vývojáři PHP výslovně uvádějí, že jedinou spolehlivou ochranou je aktualizace. - Neinstalujte žádné „opravné“ pluginy ani kód z neověřených zdrojů. Chybu v PHP plugin opravit nemůže. Buďte opatrní i na e-maily, které nabízejí rychlou opravu, mohou být podvodné.
🔎 Ve stejném týdnu řešil WordPress ještě jeden incident, s chybou v PHP ale nesouvisí. Útočníci 18. a 19. 10. zneužili ukradené připojovací klíče služby UpdraftCentral a na weby s pluginem UpdraftPlus instalovali zadní vrátka. Pokud UpdraftPlus používáte, zkontrolujte, že máte verzi 1.26.13 (Premium 2.26.13) nebo novější, a projděte seznam pluginů a uživatelů.
Klienti ve Správě e-shopu to mají pohlídané
Pokud máte web nebo e-shop u nás ve Správě e-shopu, nemusíte nic řešit. U všech webů, které spravujeme, máme aktualizaci PHP z naší strany podchycenou.
Nechcete podobné situace řešit sami? Ve Správě e-shopu za vás hlídáme aktualizace, zálohujeme 90 dní zpětně, a když se něco pokazí, máte po ruce odborníka, který WooCommerce rozumí. Vy se můžete věnovat prodeji.